加强业务外包管理 防范业务外包风险——基于云的业务外包服务场景下的管控策略
随着云计算技术的普及,基于云的业务外包服务(Cloud-based Outsourcing)已成为企业提升效率、降低成本、聚焦核心业务的重要手段。云外包在带来便利的也引入了数据安全、服务连续性、合规遵从、供应商锁定等新型风险。如何加强业务外包管理、有效防范风险,成为企业亟需解决的课题。本文从云外包的风险特征出发,系统阐述管理要点与防范措施。
一、基于云的业务外包服务特点与风险新变化
基于云的外包服务与传统外包相比,具有资源池化、按需自服务、广泛网络访问、多租户共享等特征。这些特征使得风险边界更加模糊:数据可能存储于境外或第三方共享环境中,服务可用性依赖于云服务商的稳定性,且外包链条中可能涉及多层转包。因此,风险管理需从传统的合同与现场管理转向对云服务全生命周期的持续监控与协同治理。
二、健全外包管理制度与治理架构
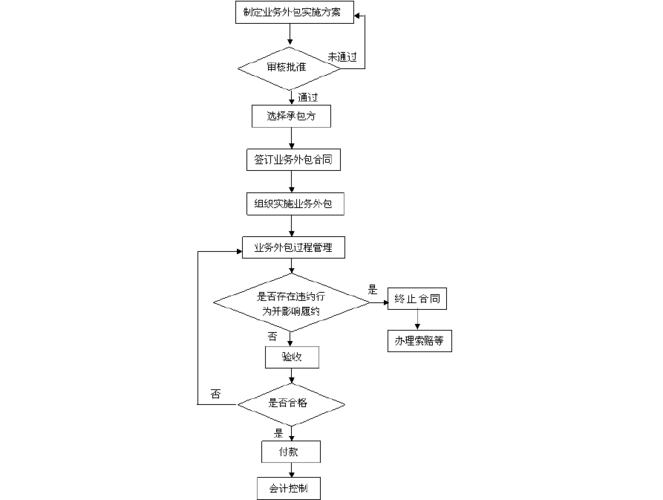
企业应建立覆盖云外包全流程的管理制度,明确外包战略、准入、监控、评价与退出机制。设立由业务、技术、安全、法务、合规等部门组成的外包管理委员会,统筹决策。针对云服务的特点,制定云外包专项管理规范,明确数据分类分级、云服务商准入标准、安全责任划分等要求。将云外包风险管理纳入企业整体风险管理体系,定期开展风险评估。
三、严格云服务商准入与尽职调查
选择云服务商时,除评估其技术能力、服务水平、价格外,应重点考察其安全资质(如ISO 27001、SOC 2等)、合规能力(如GDPR、网络安全等级保护)、数据中心分布及灾备能力。开展尽职调查,了解其供应链安全、 subcontracting(分包)情况以及退出机制。对于涉及敏感数据的外包,应优先选择通过国家相关安全审查的云服务商,并在合同中明确数据主权和跨境传输规则。
四、强化合同管理与服务水平协议(SLA)
合同应明确云服务的范围、性能指标、数据所有权、保密义务、安全事件响应、审计权利、合规要求及违约责任。SLA应包含可用性、故障恢复时间、数据可迁移性等可量化指标,并约定服务水平未达标时的补偿机制。针对云服务的弹性扩展特性,可约定资源调整的通知和确认流程,避免因自动扩展导致成本失控。合同中应包含退出条款,确保数据可完整导出、删除,并明确过渡期支持。
五、实施全生命周期的安全与合规监控
云外包不是“一包了之”,企业需持续监控服务运行状态和安全态势。技术上,采用云访问安全代理(CASB)、日志审计、加密传输等措施保护数据安全;管理上,定期审查云服务商的合规报告、第三方审计结果,并开展现场或远程审计。建立安全事件联动响应机制,确保双方在发生数据泄露、服务中断时能快速协同处置。对于涉及个人信息的云外包,应遵循个人信息保护法要求,开展个人信息保护影响评估。
六、防范供应链风险与供应商锁定
云服务商可能依赖下级分包商,企业应要求云服务商披露关键分包情况,并在合同中约束分包行为,确保分包商满足同等安全与合规要求。为避免供应商锁定,企业应优先采用支持开放标准和数据可迁移的云服务,在架构设计上考虑多云或混合云策略,定期测试数据导出和迁移流程,保持一定的自主可控能力。
七、建立应急响应与业务连续性计划
针对云服务可能的中断风险,企业应制定业务连续性计划(BCP)和灾难恢复计划(DRP),明确关键业务恢复时间目标(RTO)和恢复点目标(RPO),并定期演练。与云服务商协同制定应急响应预案,确保在云服务故障、网络攻击等场景下能快速切换或降级服务。建立备用服务商名单和应急采购流程,降低单一供应商依赖。
八、开展持续监督与绩效评价
建立云外包服务绩效评价体系,定期评估服务质量、安全事件、成本效益和用户满意度。将评价结果与服务费支付、合同续签挂钩,形成闭环管理。利用云管理平台和监控工具,实时收集性能与安全数据,实现动态监督。定期向管理层报告外包风险状况,并纳入内部审计范围,确保管理措施有效落地。
九、加强人员意识与能力建设
云外包涉及企业内部多个部门,需加强对员工的安全意识培训,特别是数据保护、访问控制、钓鱼防范等内容。提升IT和采购人员的云服务管理与谈判能力,使其能够有效评估云服务商、管理SLA和执行审计。明确内部责任分工,确保云外包管理各环节有人负责、有章可循。
基于云的业务外包服务在带来敏捷与效率的也要求企业以更系统、更动态的方式管理风险。通过健全制度、严选供应商、强化合同、持续监控、防范锁定、保障连续性和开展绩效评价,企业能够在享受云外包优势的将风险控制在可接受水平。随着云服务和监管环境的变化,企业还需不断优化管理策略,实现安全与发展的平衡。
如若转载,请注明出处:http://www.byhqp.com/product/16.html
更新时间:2026-11-01 02:02:29